CRA-Schwachstellenmanagement für Maschinen- und Anlagenbauer — von der SBOM-Erstellung bis zum Lieferanten-Monitoring.

    Schwachstellen in eigener Software und in Lieferanten-Komponenten zentral überwachen, je Anlage bewerten, dokumentieren und innerhalb der 24h-Frist melden.
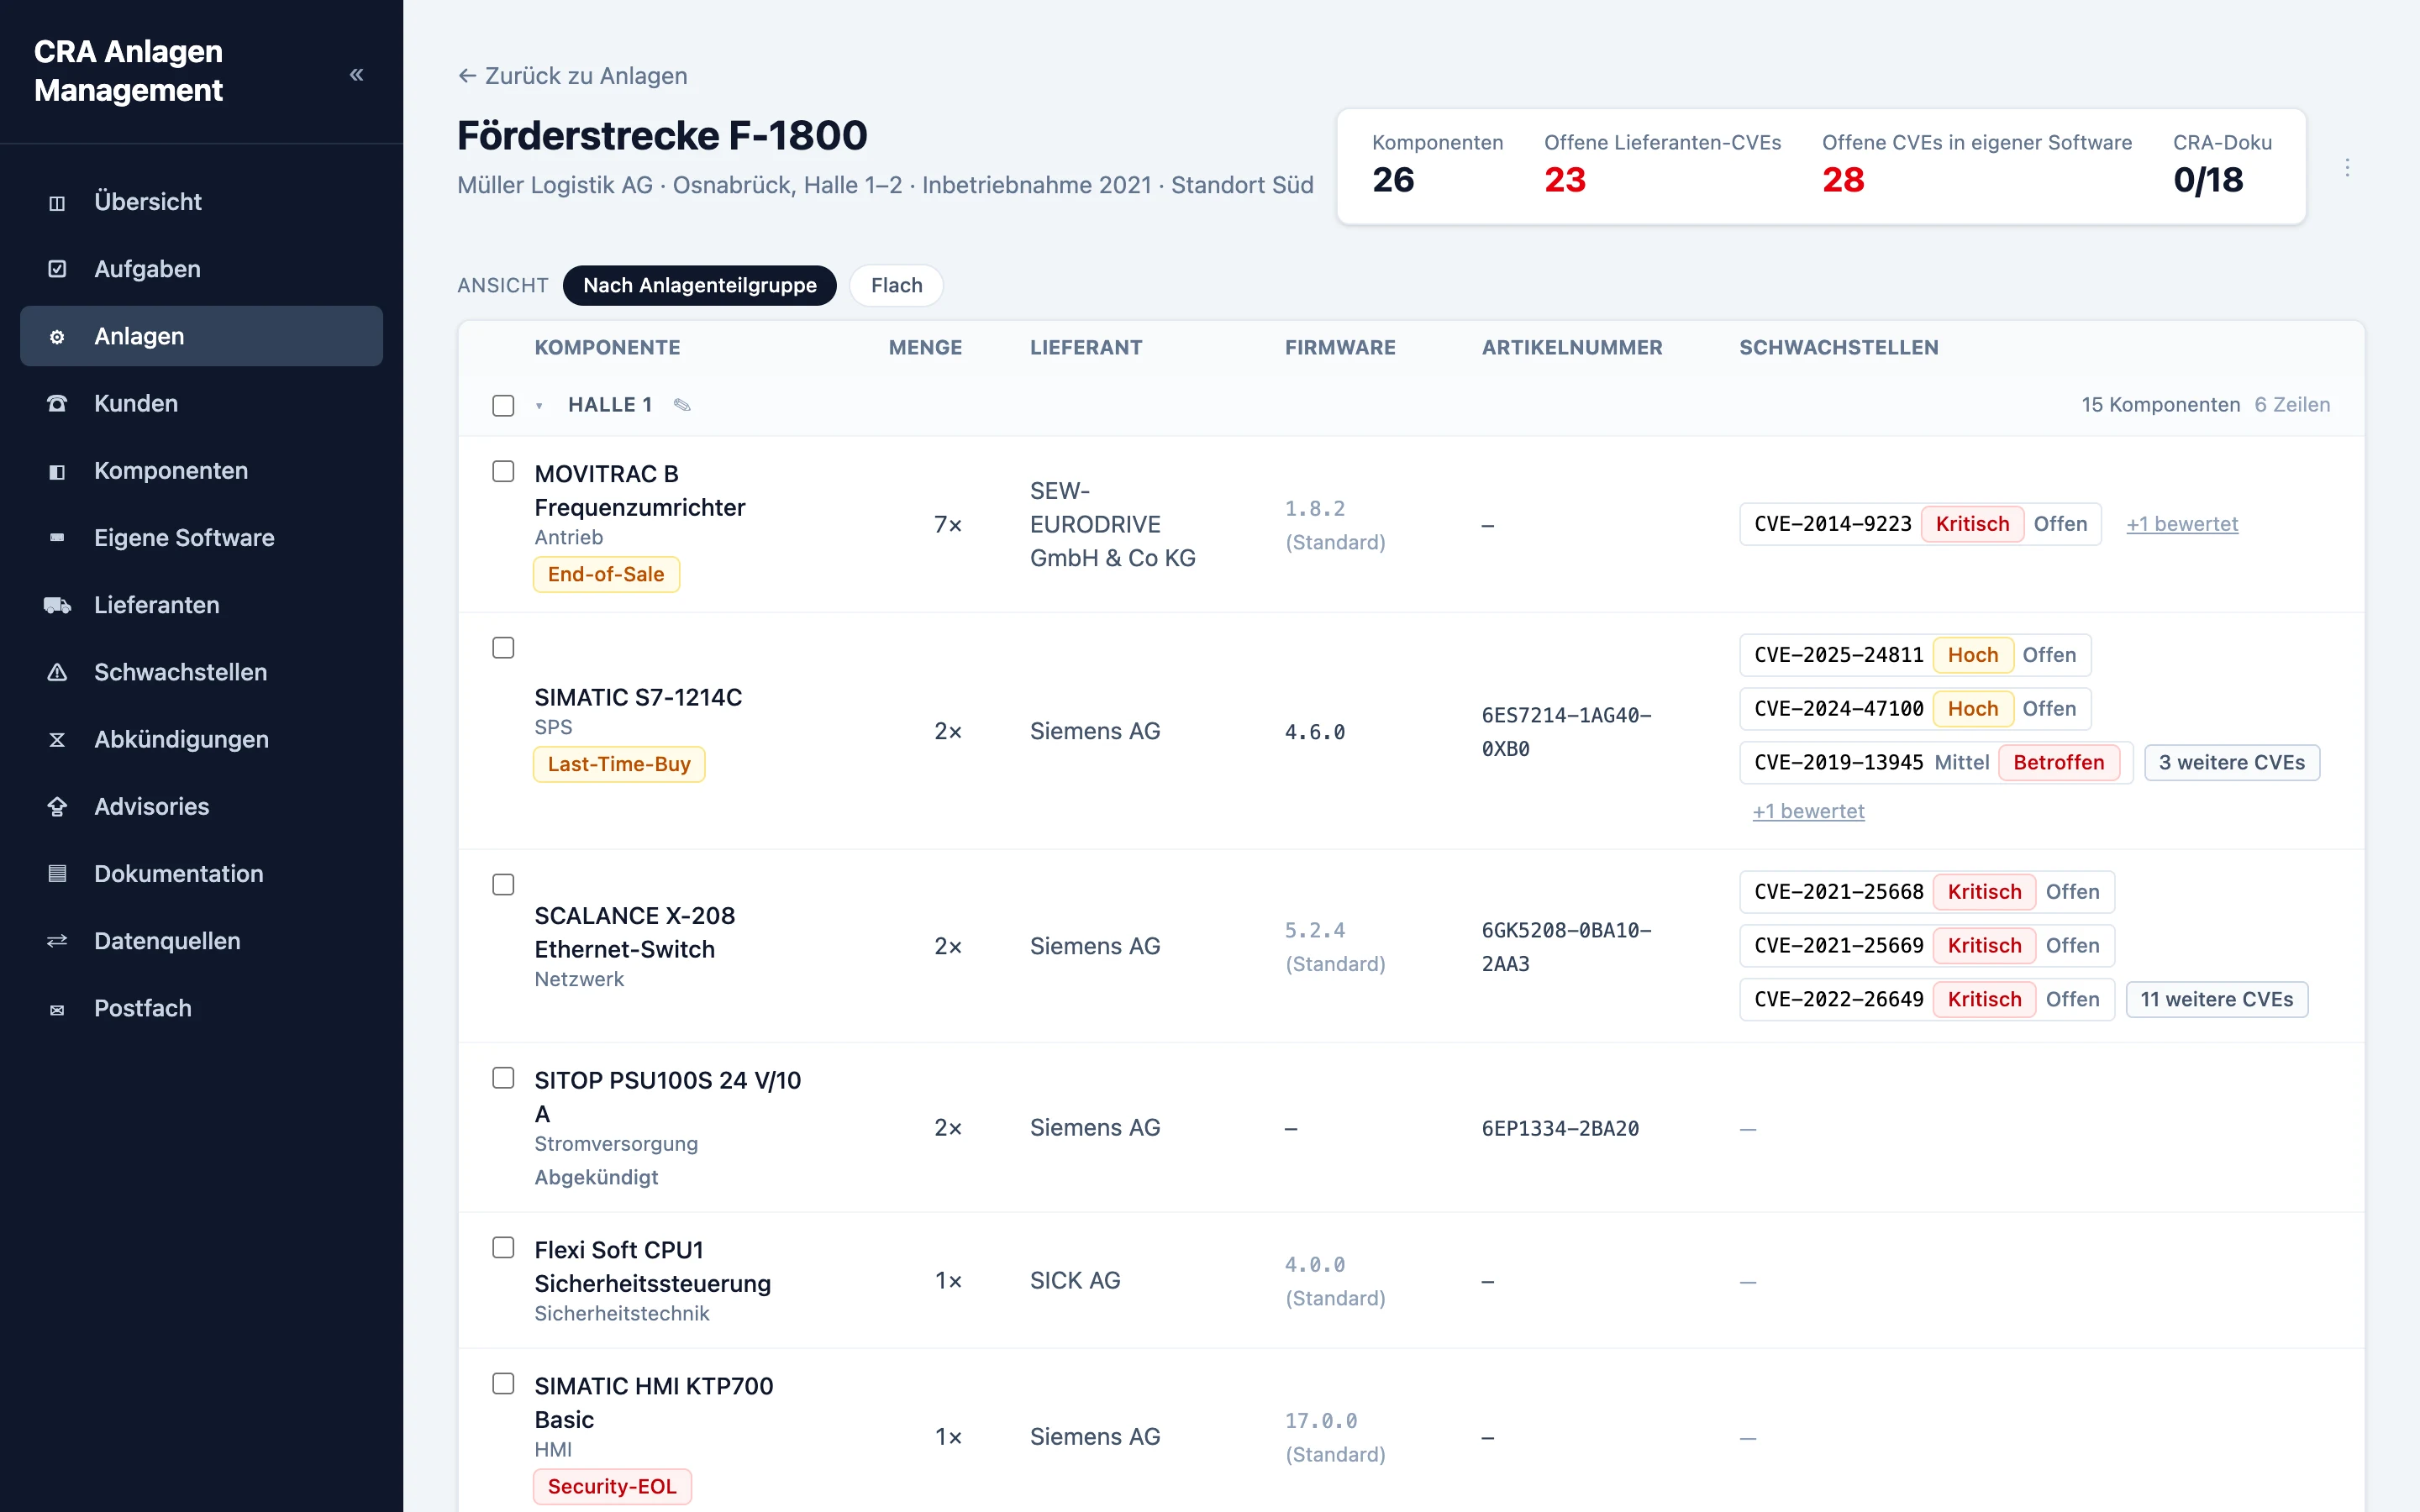
    Werkspilot: Anlage „Förderstrecke F-1800“ mit 26 Komponenten, Firmwarestand, Bestellnummer und offenen Schwachstellen je Gerät

    Ab Dezember 2027 Voraussetzung für CE: Anlagen ohne bekannte ausnutzbare Schwachstellen ausliefern – kennen Sie Ihre Schwachstellen?

    Bestellnummer und Firmwarestand für jedes Gerät einer Anlage zu erfassen ist Handarbeit – und nach jedem Umbau wieder fällig.

    Tausende Lieferantenmeldungen im Jahr gegen tausende Komponenten in hunderten Anlagen abzugleichen geht von Hand nicht.

    Steuerungshersteller melden Schwachstellen per Bestellnummer, nicht per CPE – Standard-SBOM-Tools wie Dependency-Track finden die Meldung für eine S7-1500 nicht.

    Anlage erfassen, Schwachstellen überwachen, Risiken beurteilen.

    Modul 1 · SBOM-Erfassung

    Bestellnummer und Firmwarestand je Gerät – aus Netzwerkscan, EPLAN-Stückliste oder Engineering Portal.

    Der Scan vom Wartungs-PC liest Hersteller, Bestellnummer und Firmware direkt aus den Geräten – PROFINET, SNMP, EtherNet/IP, Modbus, OPC UA. Engineering-Portal und EPLAN ergänzen den Rest.
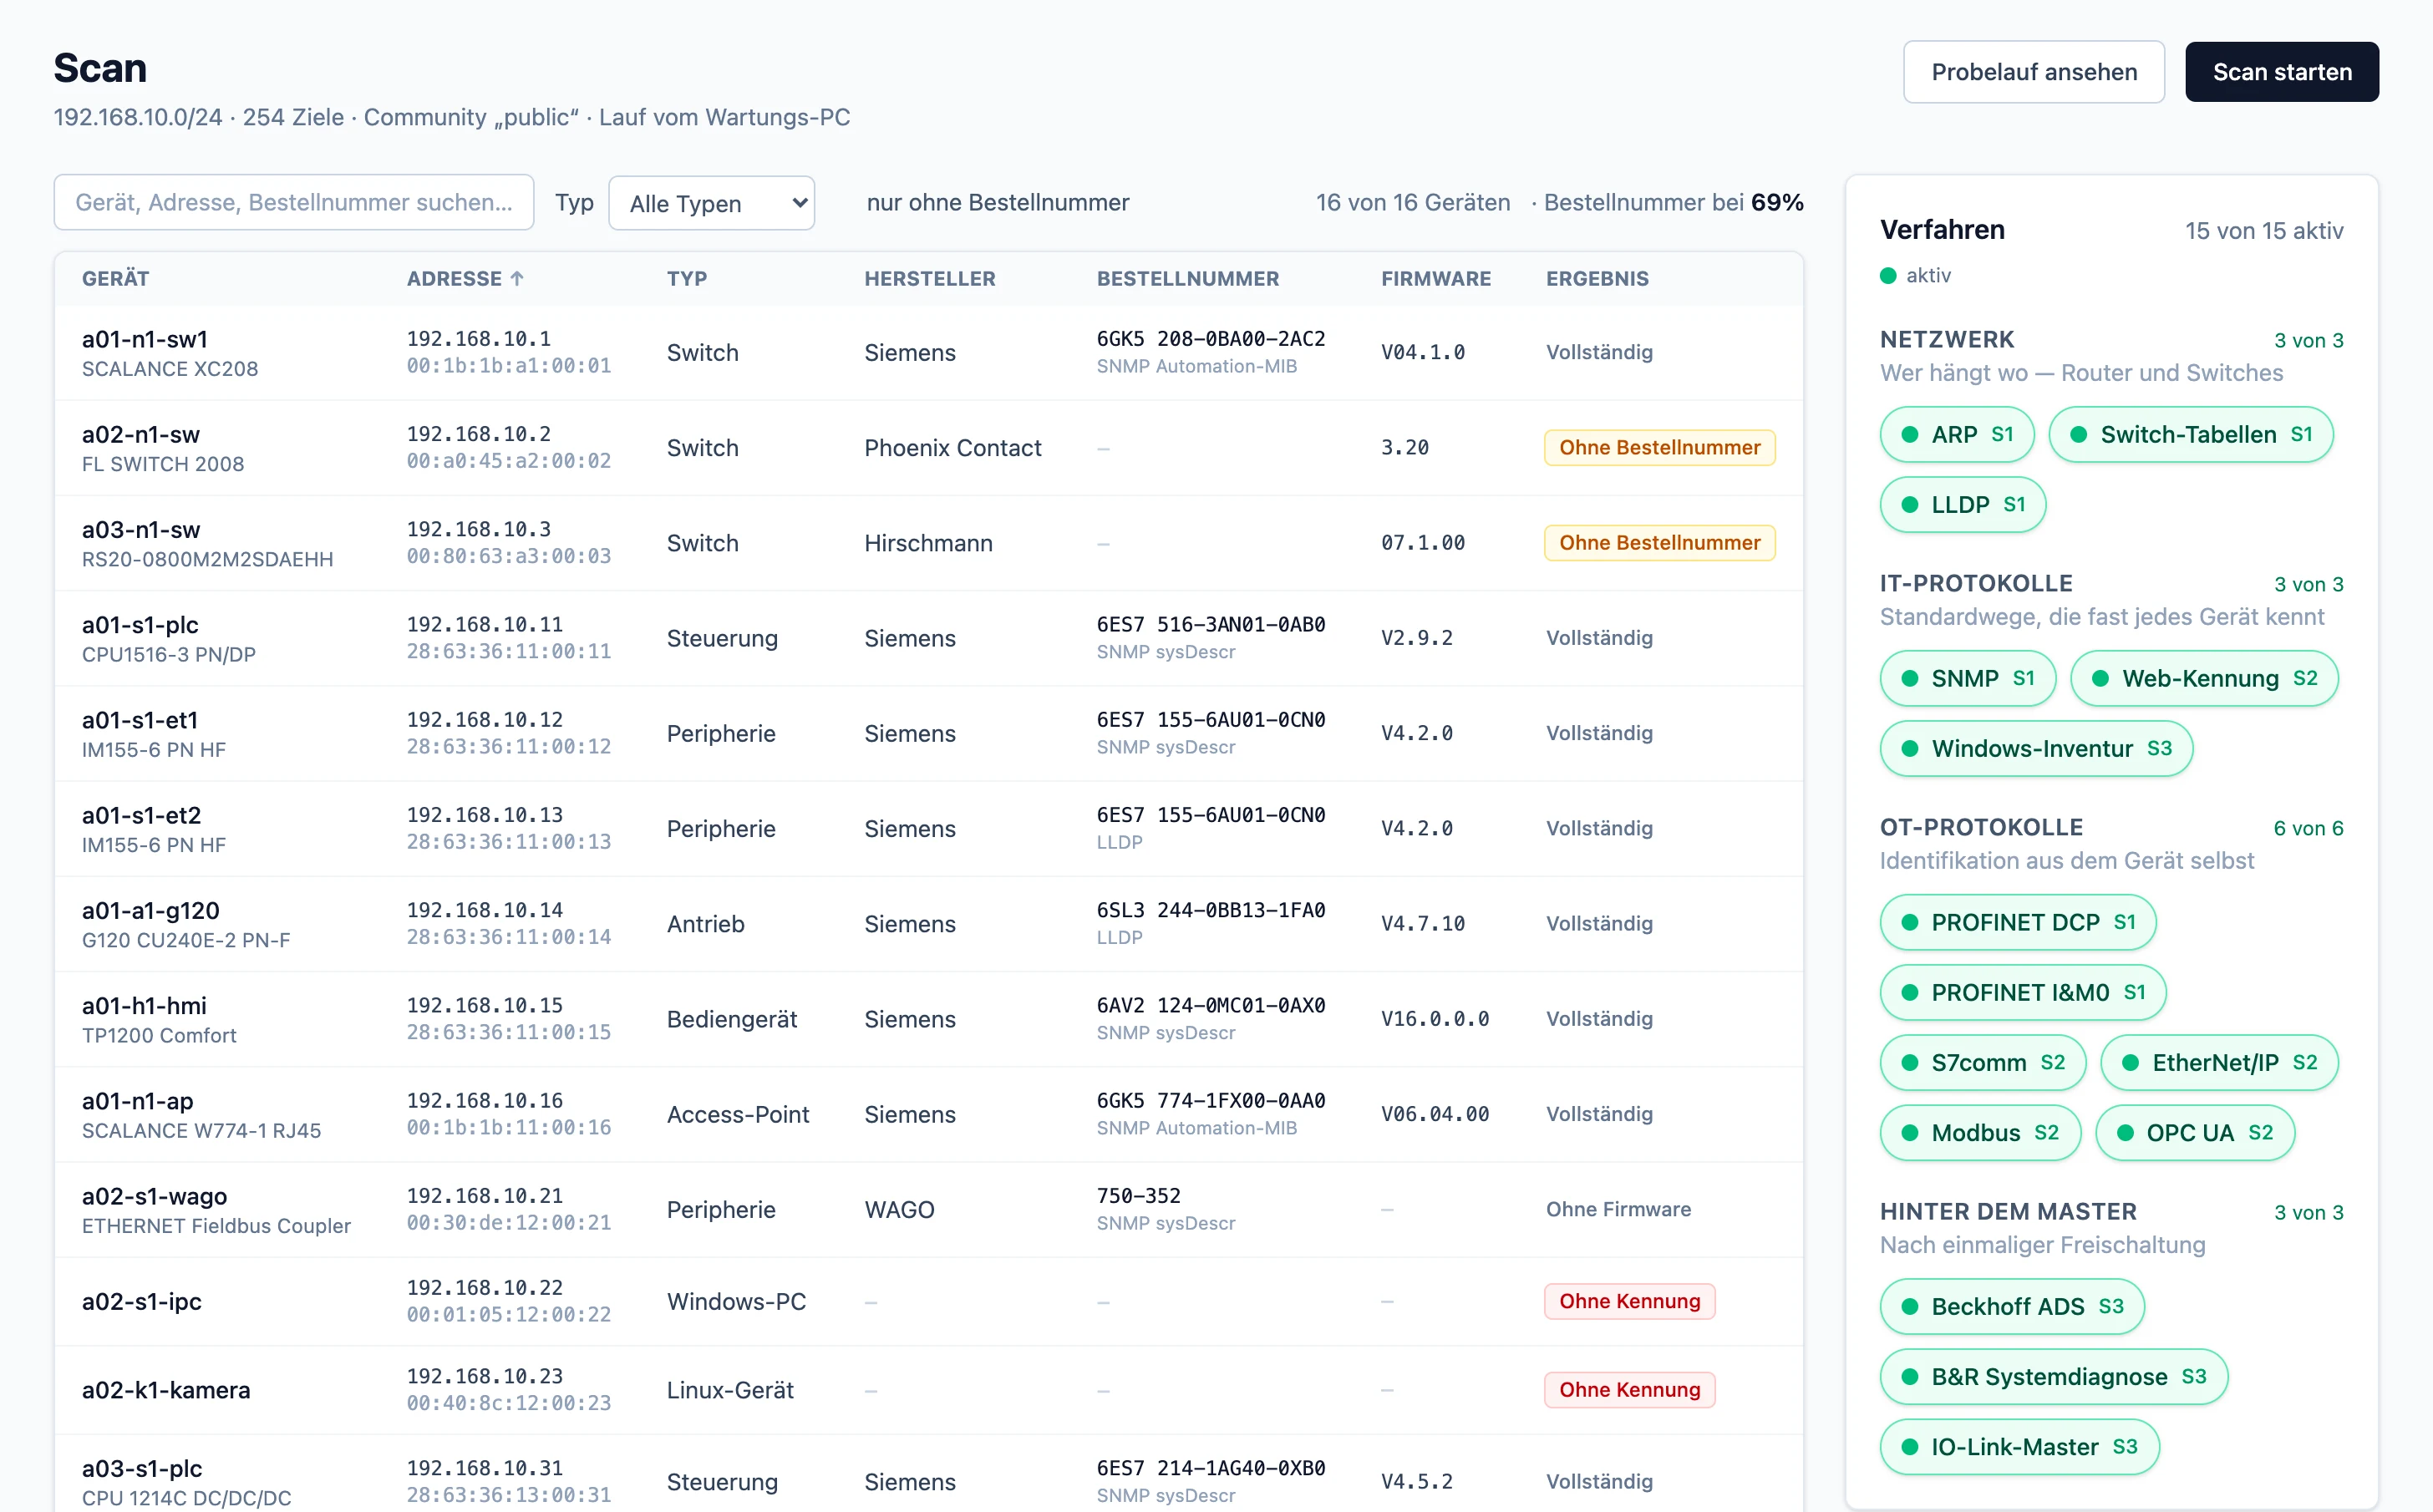
    Werkspilot Scan: 16 Geräte einer Anlage mit Hersteller, Bestellnummer, Firmware und Ergebnis, daneben die aktiven Scan-Verfahren von ARP bis OPC UA

    Modul 2 · Schwachstellenmonitoring

    Welche Anlage von einer Schwachstelle betroffen ist, sehen Sie in Sekunden – auch in verbauten Steuerungs-Komponenten.

    Lieferanten-Feeds von CSAF bis E-Mail und eigene Firmware laufend überwacht, jede Meldung automatisch der verbauten Komponente zugeordnet. Bewertung je Anlage mit KI-Vorschlägen, Kunden und ENISA mit einem Klick benachrichtigt.
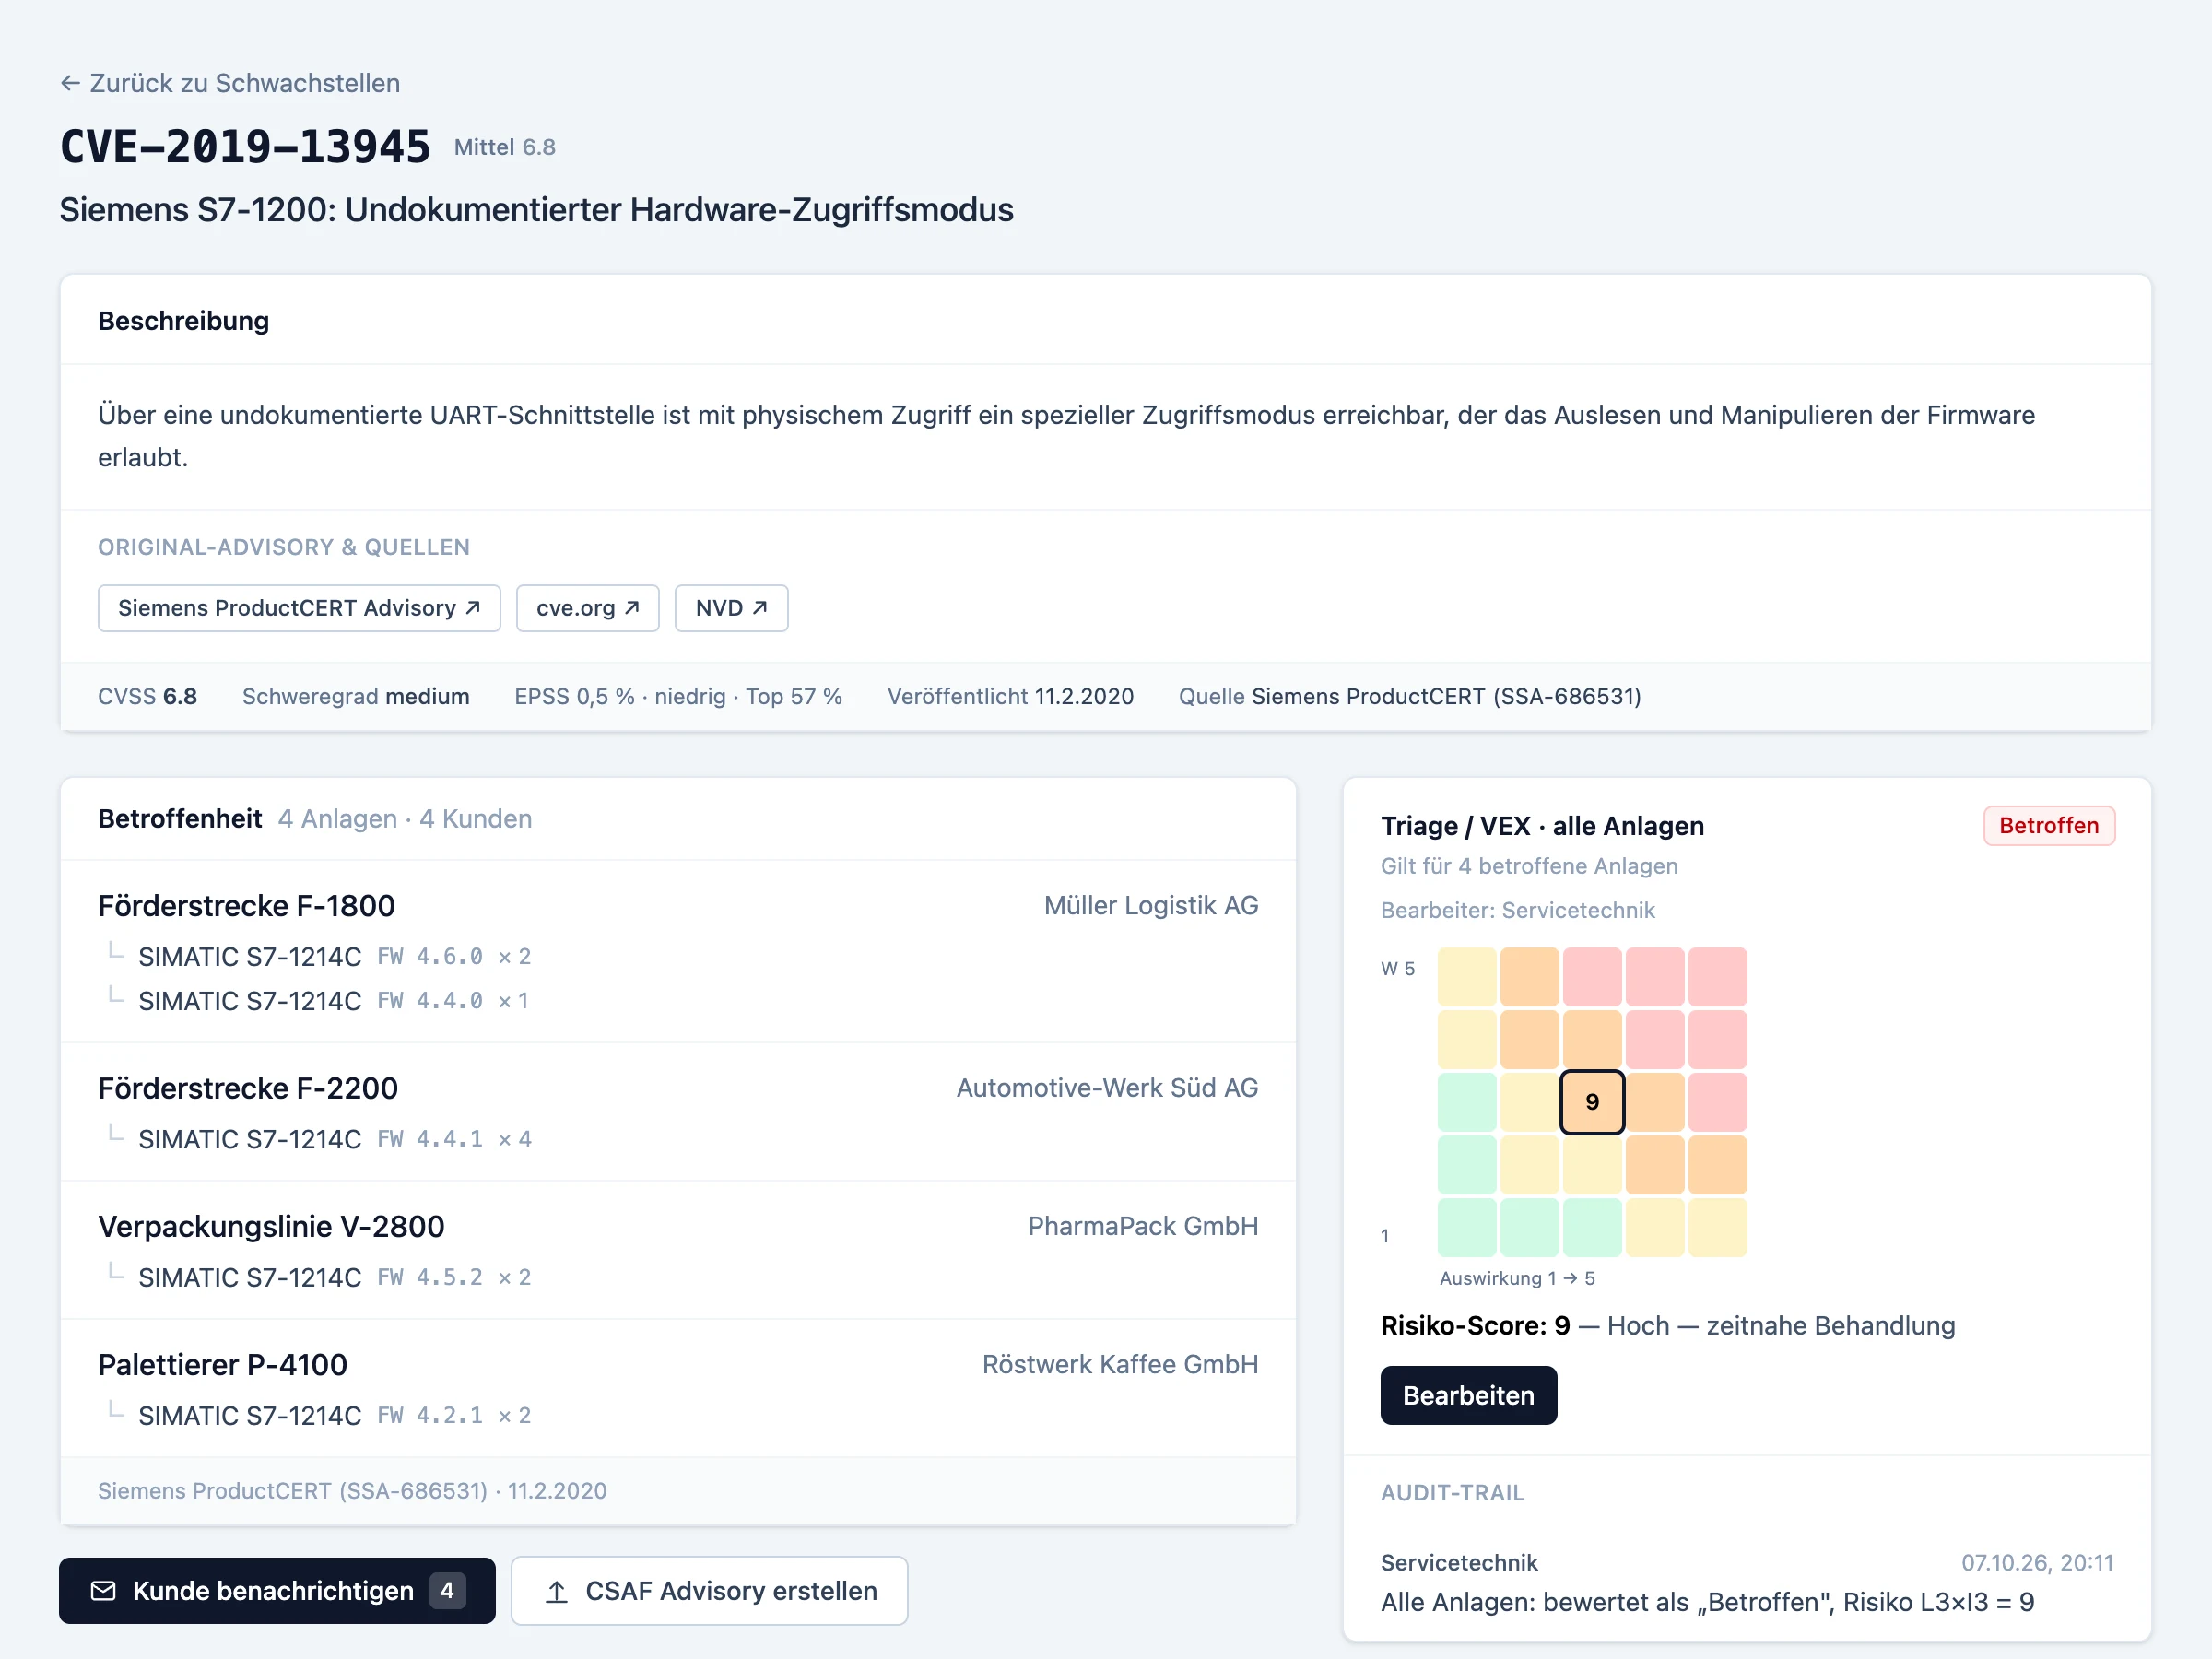
    Schwachstelle CVE-2019-13945: betroffene Anlagen und Kunden, Triage-Matrix mit Risiko-Score, Knöpfe „Kunde benachrichtigen“ und „CSAF Advisory erstellen“

    Modul 3 · Risikobeurteilung

    Risikobeurteilung einmal je Anlagentyp aufbauen, je Projekt wiederverwenden.

    Datenflussdiagramm, STRIDE-Risiken mit Maßnahmen und Anforderungen – aus Vorlagen, KI-vorbefüllt, prüffähig für CRA und Maschinenverordnung. Neue Schwachstellen werden gegen diese Beurteilung bewertet.
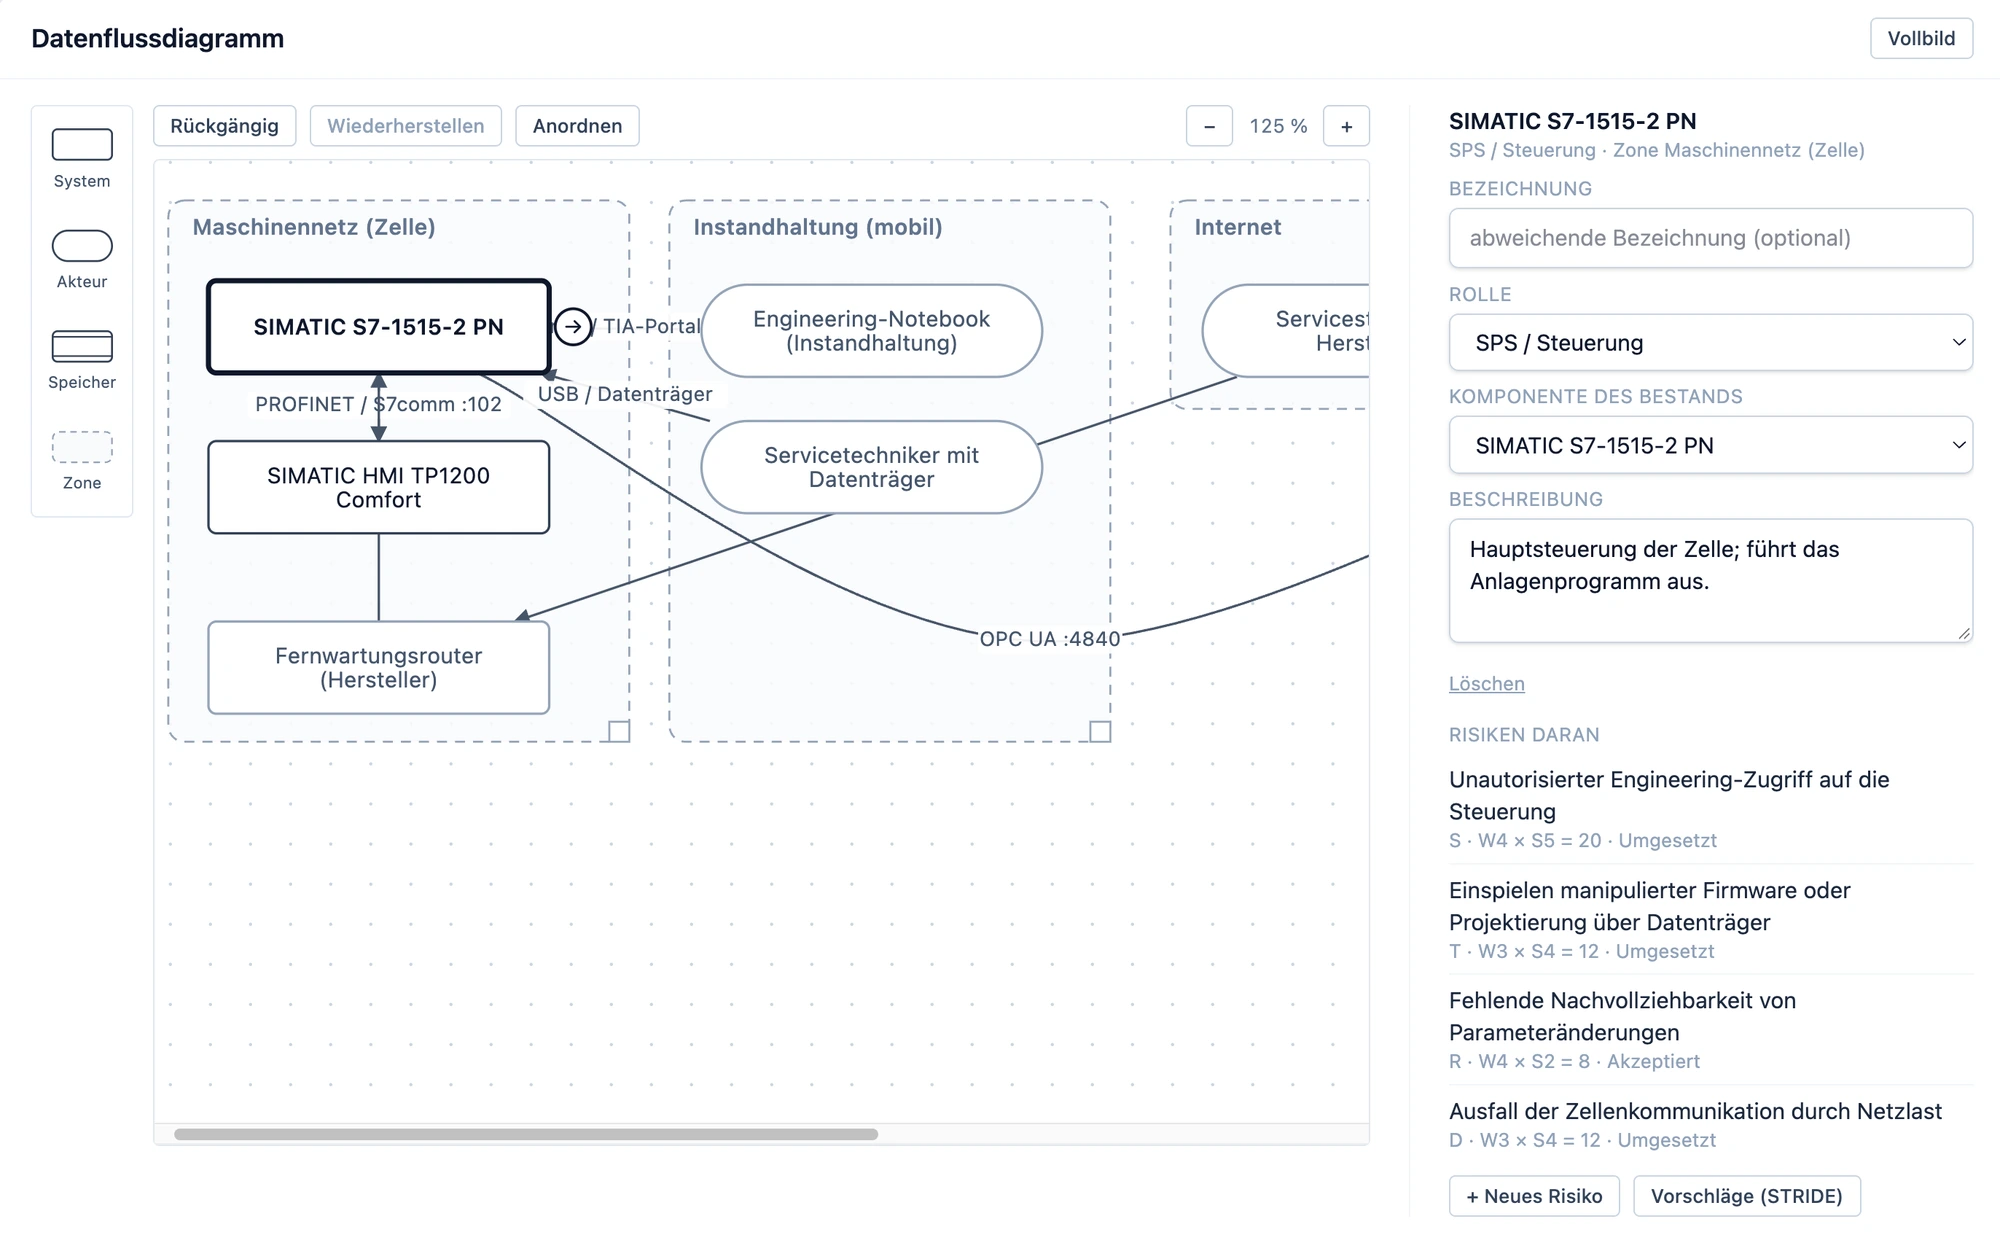
    Risikobeurteilung in Werkspilot: Datenflussdiagramm mit Zonen Maschinennetz, Instandhaltung und Internet; Steuerung SIMATIC S7-1515-2 ausgewählt, daneben Rolle, Beschreibung und die vier STRIDE-Risiken daran

    Die erste Risikobeurteilung erstellen wir mit Ihnen.

    Basisbeurteilung für einen Anlagentyp in zwei Terminen: Systemaufnahme mit Netzbild und Schnittstellen, dann Durchsprache mit Ihrer Konstruktion. Nach zwei Wochen liegt sie unterschriftsreif vor und dient in Werkspilot als Vorlage für die weiteren Projekte.

    „Mit Werkspilot haben wir einen kompetenten Partner, der uns bei der Umsetzung der Anforderungen des Cyber Resilience Act sowohl beratend als auch technisch unterstützt – von der Risikoanalyse bis zur Implementierung eines systematischen Schwachstellenmonitorings.“

    Günter Arztmiller

    Geschäftsführer, The Imaging Source GmbH
    Logo The Imaging Source
    Günter Arztmiller, Geschäftsführer The Imaging Source GmbH

    Leitfaden (PDF)

    Anlagen-SBOM in fünf Schritten.

    Kompakt auf 14 Seiten, mit Checkliste je Schritt. Stand Oktober 2026.

    Leitfaden anfordernPDF · 14 Seiten · kostenlos · DE/EN

    Häufige Fragen zu CRA, Maschinenverordnung und Schwachstellenmanagement für Maschinen- und Anlagenbauer und Integratoren.

    Der CRA gilt für Produkte mit digitalen Elementen, die in der EU in Verkehr gebracht werden – im Maschinen- und Anlagenbau also für Steuerungen, vernetzte Komponenten und die Anlage als Gesamtsystem mit Software-Anteil. Wer als Anlagenbauer oder Integrator Komponenten Dritter integriert und unter eigenem Namen in Verkehr bringt, gilt selbst als Hersteller im Sinne des CRA und trägt dessen Pflichten.

    Die Meldepflichten des Cyber Resilience Act (CRA) gelten seit dem 11. September 2026. Seit diesem Stichtag müssen Hersteller – auch Maschinen- und Anlagenbauer und Integratoren – aktiv ausgenutzte Schwachstellen und schwerwiegende Sicherheitsvorfälle an die zuständige nationale Behörde (CSIRT) und die ENISA melden. Die übrigen CRA-Anforderungen gelten vollständig ab dem 11. Dezember 2027.

    Die festen Fristen gelten gegenüber den Behörden: Über die zentrale Meldeplattform der ENISA ist bei einer aktiv ausgenutzten Schwachstelle oder einem schwerwiegenden Sicherheitsvorfall innerhalb von 24 Stunden nach Kenntnisnahme eine Frühwarnung an den koordinierenden CSIRT und die ENISA abzugeben, innerhalb von 72 Stunden eine ausführlichere Meldung und später ein Abschlussbericht. Die betroffenen Nutzer unterrichtet der Hersteller dagegen nicht nach Stundenfrist, sondern „unverzüglich“ über Schwachstelle bzw. Vorfall und etwaige Gegenmaßnahmen. Für Anlagenbauer und Integratoren mit hunderten Komponenten je Anlage ist beides ohne automatisiertes Schwachstellenmanagement kaum einzuhalten.

    Eine SBOM (Software Bill of Materials) ist ein vollständiges Inventar aller Softwarekomponenten eines Produkts. Der CRA verlangt, dass Hersteller ihre Komponenten kennen und dokumentieren. Für Anlagenbauer ist die SBOM die Grundlage, um bei einer gemeldeten Schwachstelle sofort zu erkennen, welche Anlagen betroffen sind.

    Werkspilot überwacht kontinuierlich die Sicherheitsmeldungen Ihrer Lieferanten – strukturierte CSAF-Feeds ebenso wie Mailinglisten, RSS oder unstrukturierte E-Mails. Jede neue Schwachstelle (CVE) wird automatisch mit Ihren Anlagen im Feld abgeglichen, sodass Sie sofort sehen, welche Anlagen betroffen sind. Aus diesem laufenden Monitoring entsteht ein zentraler, normalisierter Überblick statt verstreuter Einzelmeldungen.

    CVE-Monitoring über die Lieferkette bedeutet: Neue Schwachstellen (CVEs) aus den Sicherheitsmeldungen Ihrer Lieferanten werden kontinuierlich erfasst und automatisch mit den Komponenten Ihrer Anlagen im Feld abgeglichen. Werkspilot normalisiert dafür strukturierte CSAF-Feeds ebenso wie Mailinglisten, RSS und unstrukturierte E-Mails – denn viele Lieferanten veröffentlichen ihre CVEs nicht als CSAF. So sehen Sie für jede neue CVE sofort, welche Anlagen betroffen sind, statt Hersteller-Advisories manuell zu durchsuchen.

    CSAF (Common Security Advisory Framework) ist ein maschinenlesbares Standardformat für Sicherheitsmeldungen, das zunehmend von Herstellern und Behörden wie BSI und CISA genutzt wird. Maschinenlesbare CSAF-Feeds lassen sich automatisch verarbeiten – die Grundlage, um Lieferanten-Schwachstellen ohne manuelle Recherche zu überwachen und betroffene Anlagen sofort zuzuordnen.

    Hersteller müssen Schwachstellen über den Supportzeitraum hinweg behandeln und Sicherheitsupdates bereitstellen – mindestens fünf Jahre, sofern die erwartete Nutzungsdauer des Produkts nicht kürzer ist. Bei langlebigen Industrieanlagen kann dieser Zeitraum entsprechend länger ausfallen.

    Bei Verstößen gegen die wesentlichen Cybersicherheitsanforderungen sieht der CRA Geldbußen von bis zu 15 Mio. € oder 2,5 % des weltweiten Jahresumsatzes vor – je nachdem, welcher Betrag höher ist. Schon deshalb sollten Anlagenbauer und Integratoren Schwachstellen- und Meldeprozesse frühzeitig etablieren.

    Die EU-Maschinenverordnung (EU) 2023/1230 gilt ab dem 20. Januar 2027 und enthält eigene Cybersicherheitsanforderungen. CRA und Maschinenverordnung greifen ineinander: Wer die CRA-Anforderungen an Schwachstellenbehandlung, SBOM und Security by Design erfüllt, deckt damit wesentliche Cybersecurity-Pflichten der Maschinenverordnung ab. Als technische Orientierung dient die Normenreihe IEC 62443.

    STRIDE ist eine strukturierte Methode der Bedrohungsmodellierung (Spoofing, Tampering, Repudiation, Information Disclosure, Denial of Service, Elevation of Privilege). Für die Risikobeurteilung einer Anlage nach Maschinenverordnung und CRA identifiziert eine STRIDE-Analyse systematisch Angriffspunkte an den Schnittstellen und leitet Schutzmaßnahmen ab. Wir erstellen STRIDE-Risikobewertungen für Anlagen als Grundlage einer prüffähigen Sicherheitsdokumentation.

    Werkspilot erfasst alle Lieferantenmeldungen – von CSAF bis E-Mail – zentral, identifiziert automatisch die betroffenen Anlagen und ermöglicht es, eine bewertete Meldung fristgerecht an Ihre Kunden weiterzugeben. So erfüllen Sie die CRA-Meldekette über hunderte Komponenten und Anlagen hinweg, ohne manuell jeden Feed zu prüfen.

    Jetzt Demo anfragen.

    Sehen Sie, wie Sie das Schwachstellenmanagement für Ihre Anlagen einfach und fristgerecht umsetzen können.