
CRA-Schwachstellenmanagement für Maschinen- und Anlagenbauer — von der SBOM-Erstellung bis zum Lieferanten-Monitoring.
Schwachstellen in eigener Software und in Lieferanten-Komponenten zentral überwachen, je Anlage bewerten, dokumentieren und innerhalb der 24h-Frist melden.
 Security Solutions for Industry – Expertenkreis-Mitglied
Ab Dezember 2027 Voraussetzung für CE: Anlagen ohne bekannte ausnutzbare Schwachstellen ausliefern – kennen Sie Ihre Schwachstellen?
Bestellnummer und Firmwarestand für jedes Gerät einer Anlage zu erfassen ist Handarbeit – und nach jedem Umbau wieder fällig.
Tausende Lieferantenmeldungen im Jahr gegen tausende Komponenten in hunderten Anlagen abzugleichen geht von Hand nicht.
Steuerungshersteller melden Schwachstellen per Bestellnummer, nicht per CPE – Standard-SBOM-Tools wie Dependency-Track finden die Meldung für eine S7-1500 nicht.
Anlage erfassen, Schwachstellen überwachen, Risiken beurteilen.
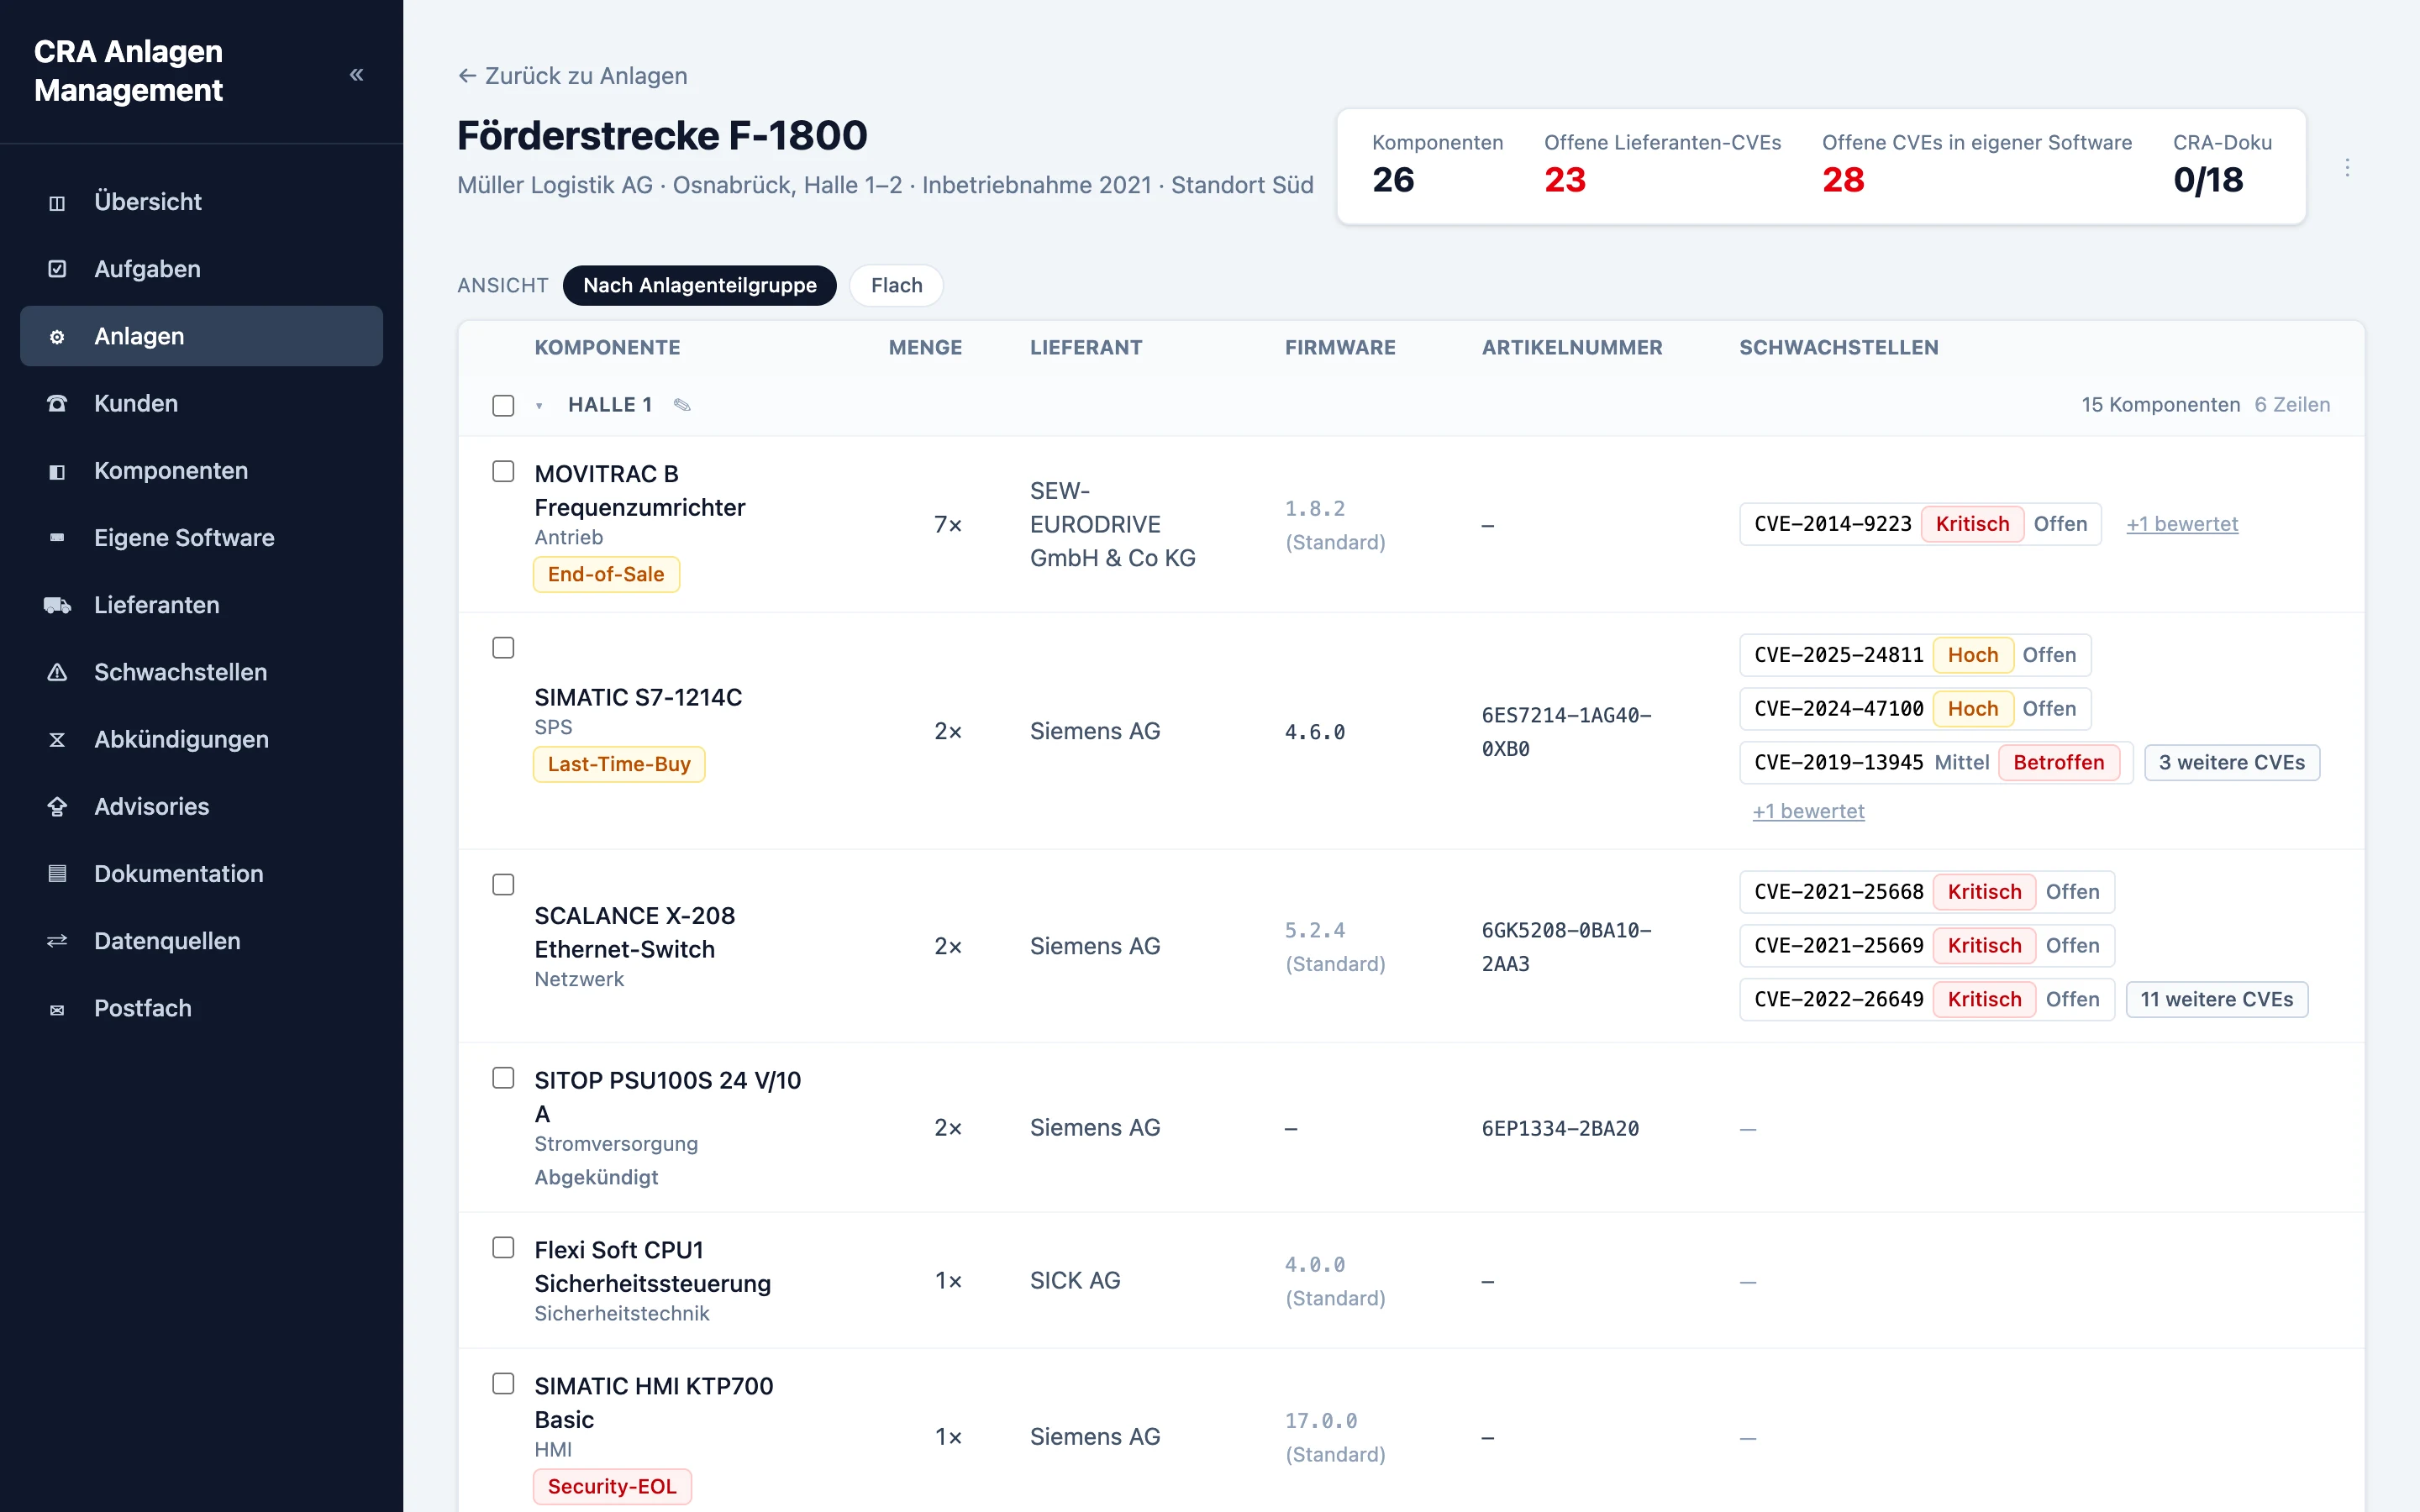
Modul 1 · SBOM-Erfassung
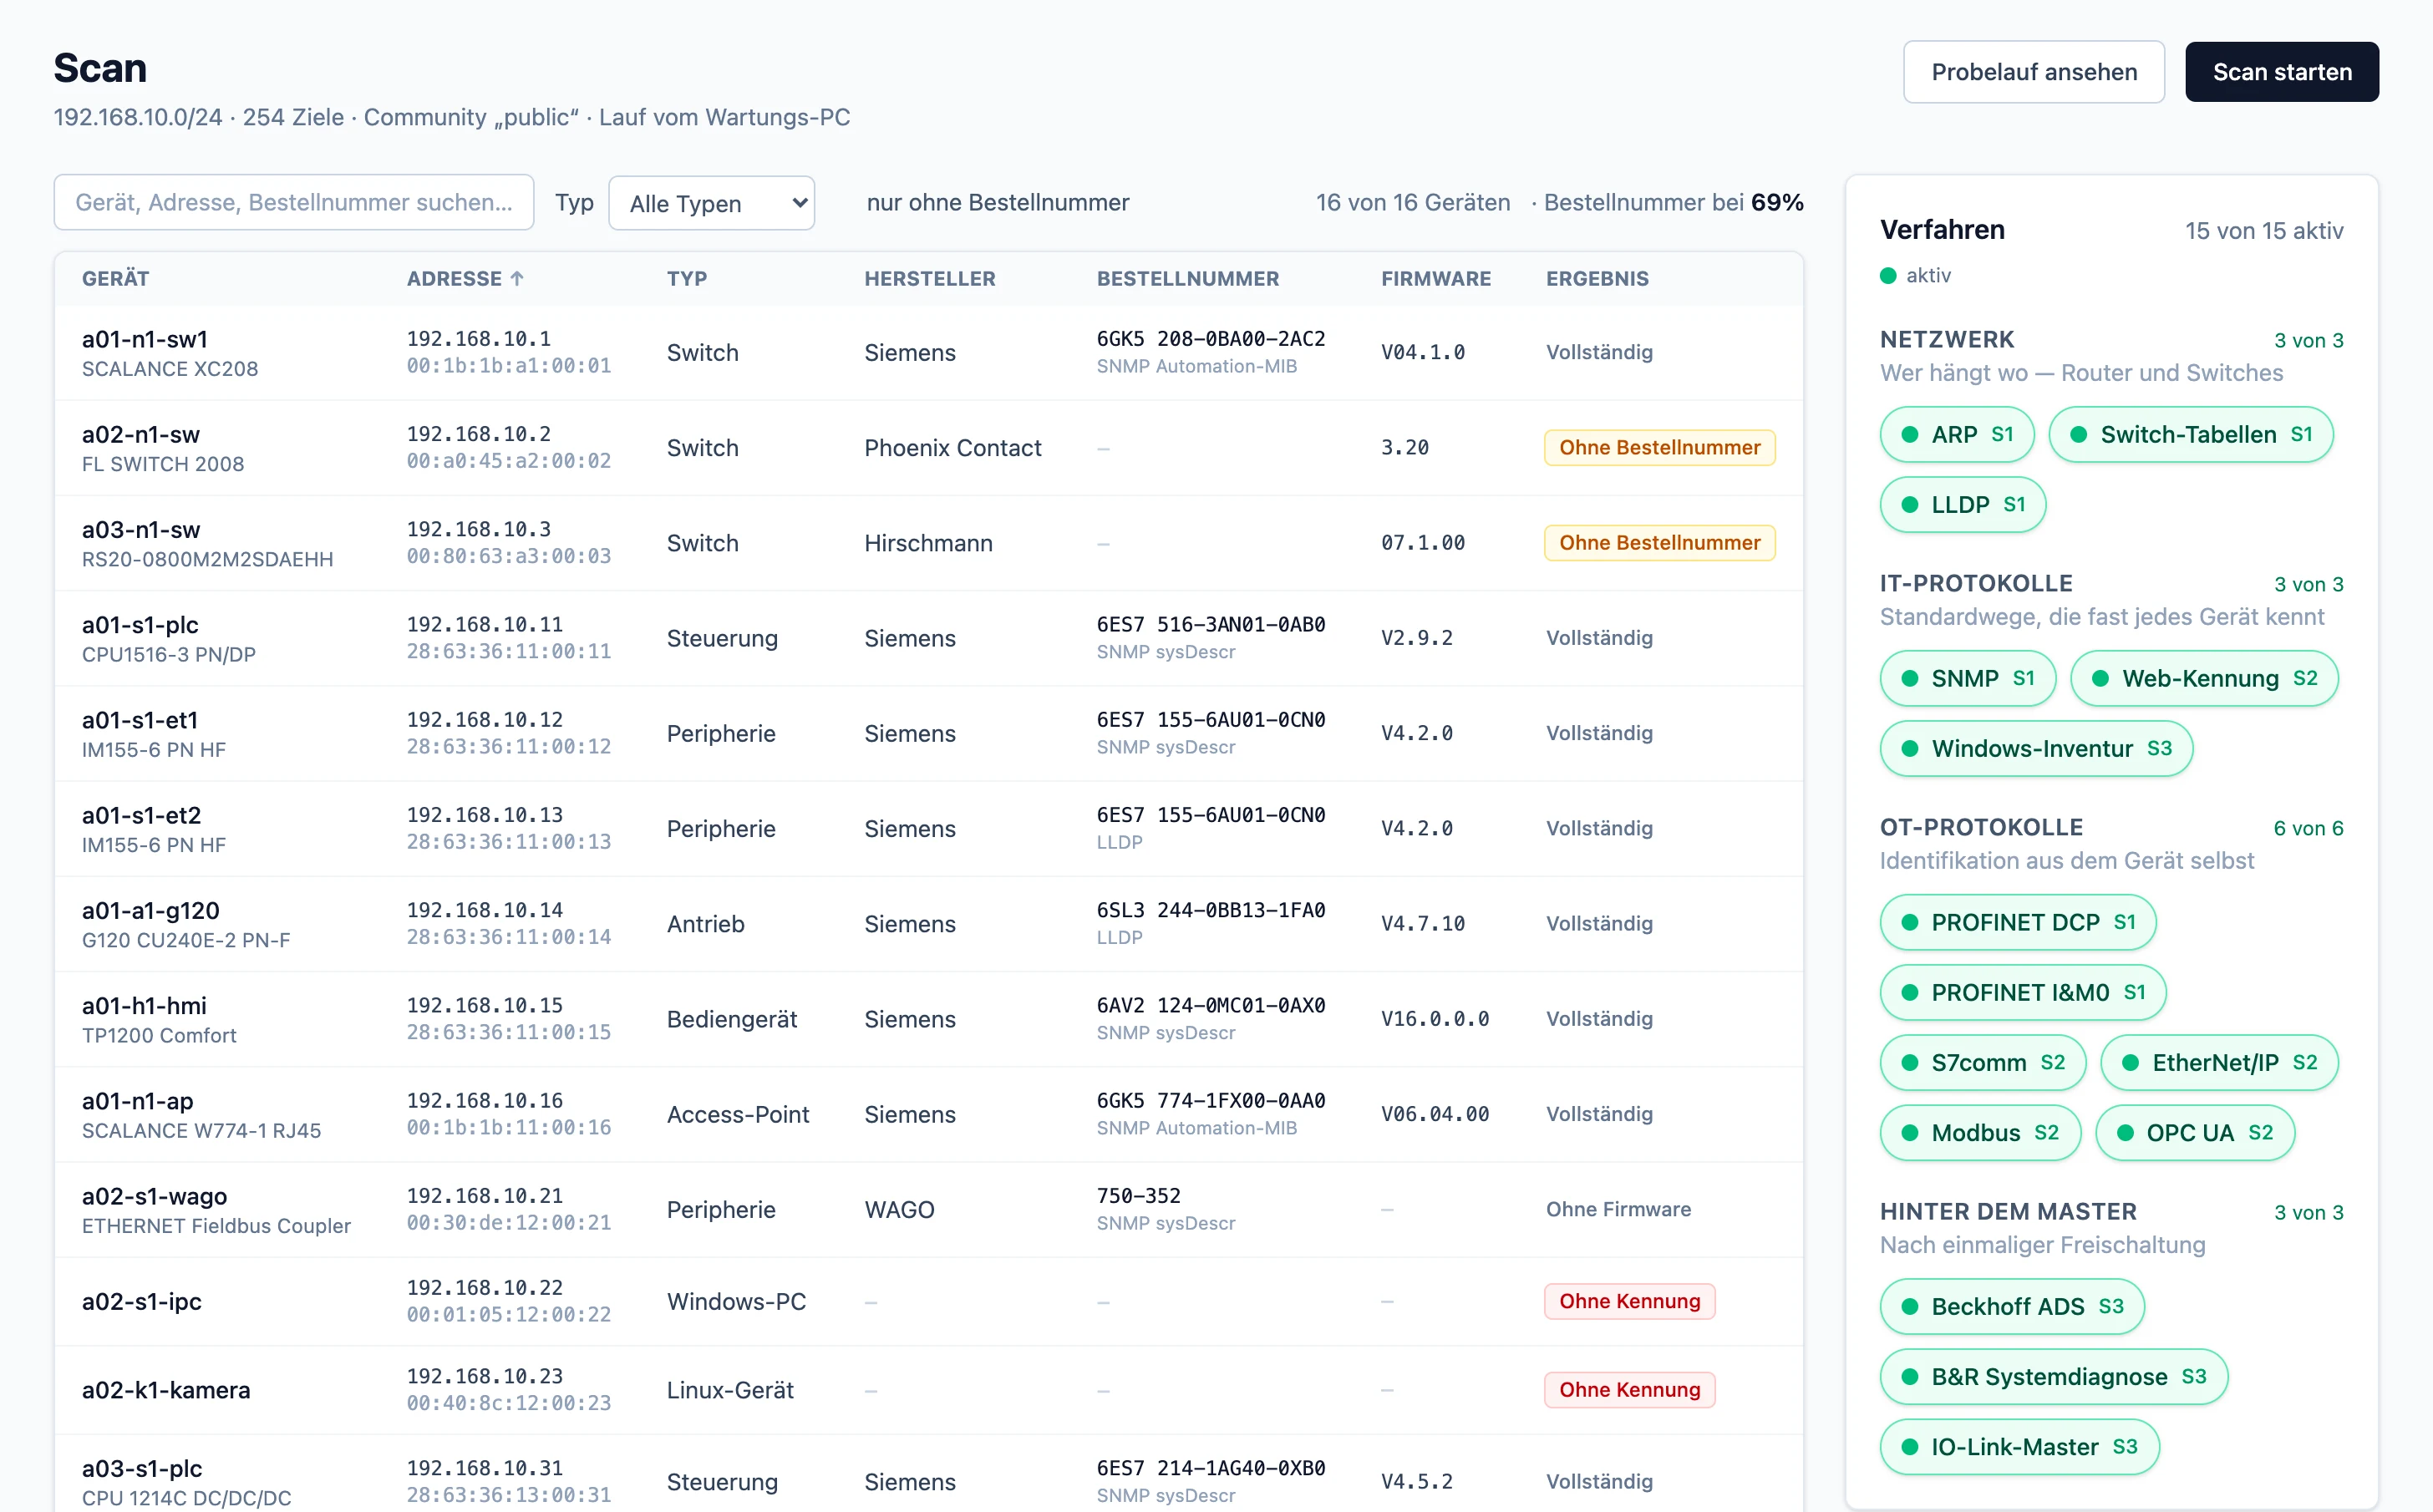
Bestellnummer und Firmwarestand je Gerät – aus Netzwerkscan, EPLAN-Stückliste oder Engineering Portal.
Der Scan vom Wartungs-PC liest Hersteller, Bestellnummer und Firmware direkt aus den Geräten – PROFINET, SNMP, EtherNet/IP, Modbus, OPC UA. Engineering-Portal und EPLAN ergänzen den Rest.
Modul 2 · Schwachstellenmonitoring
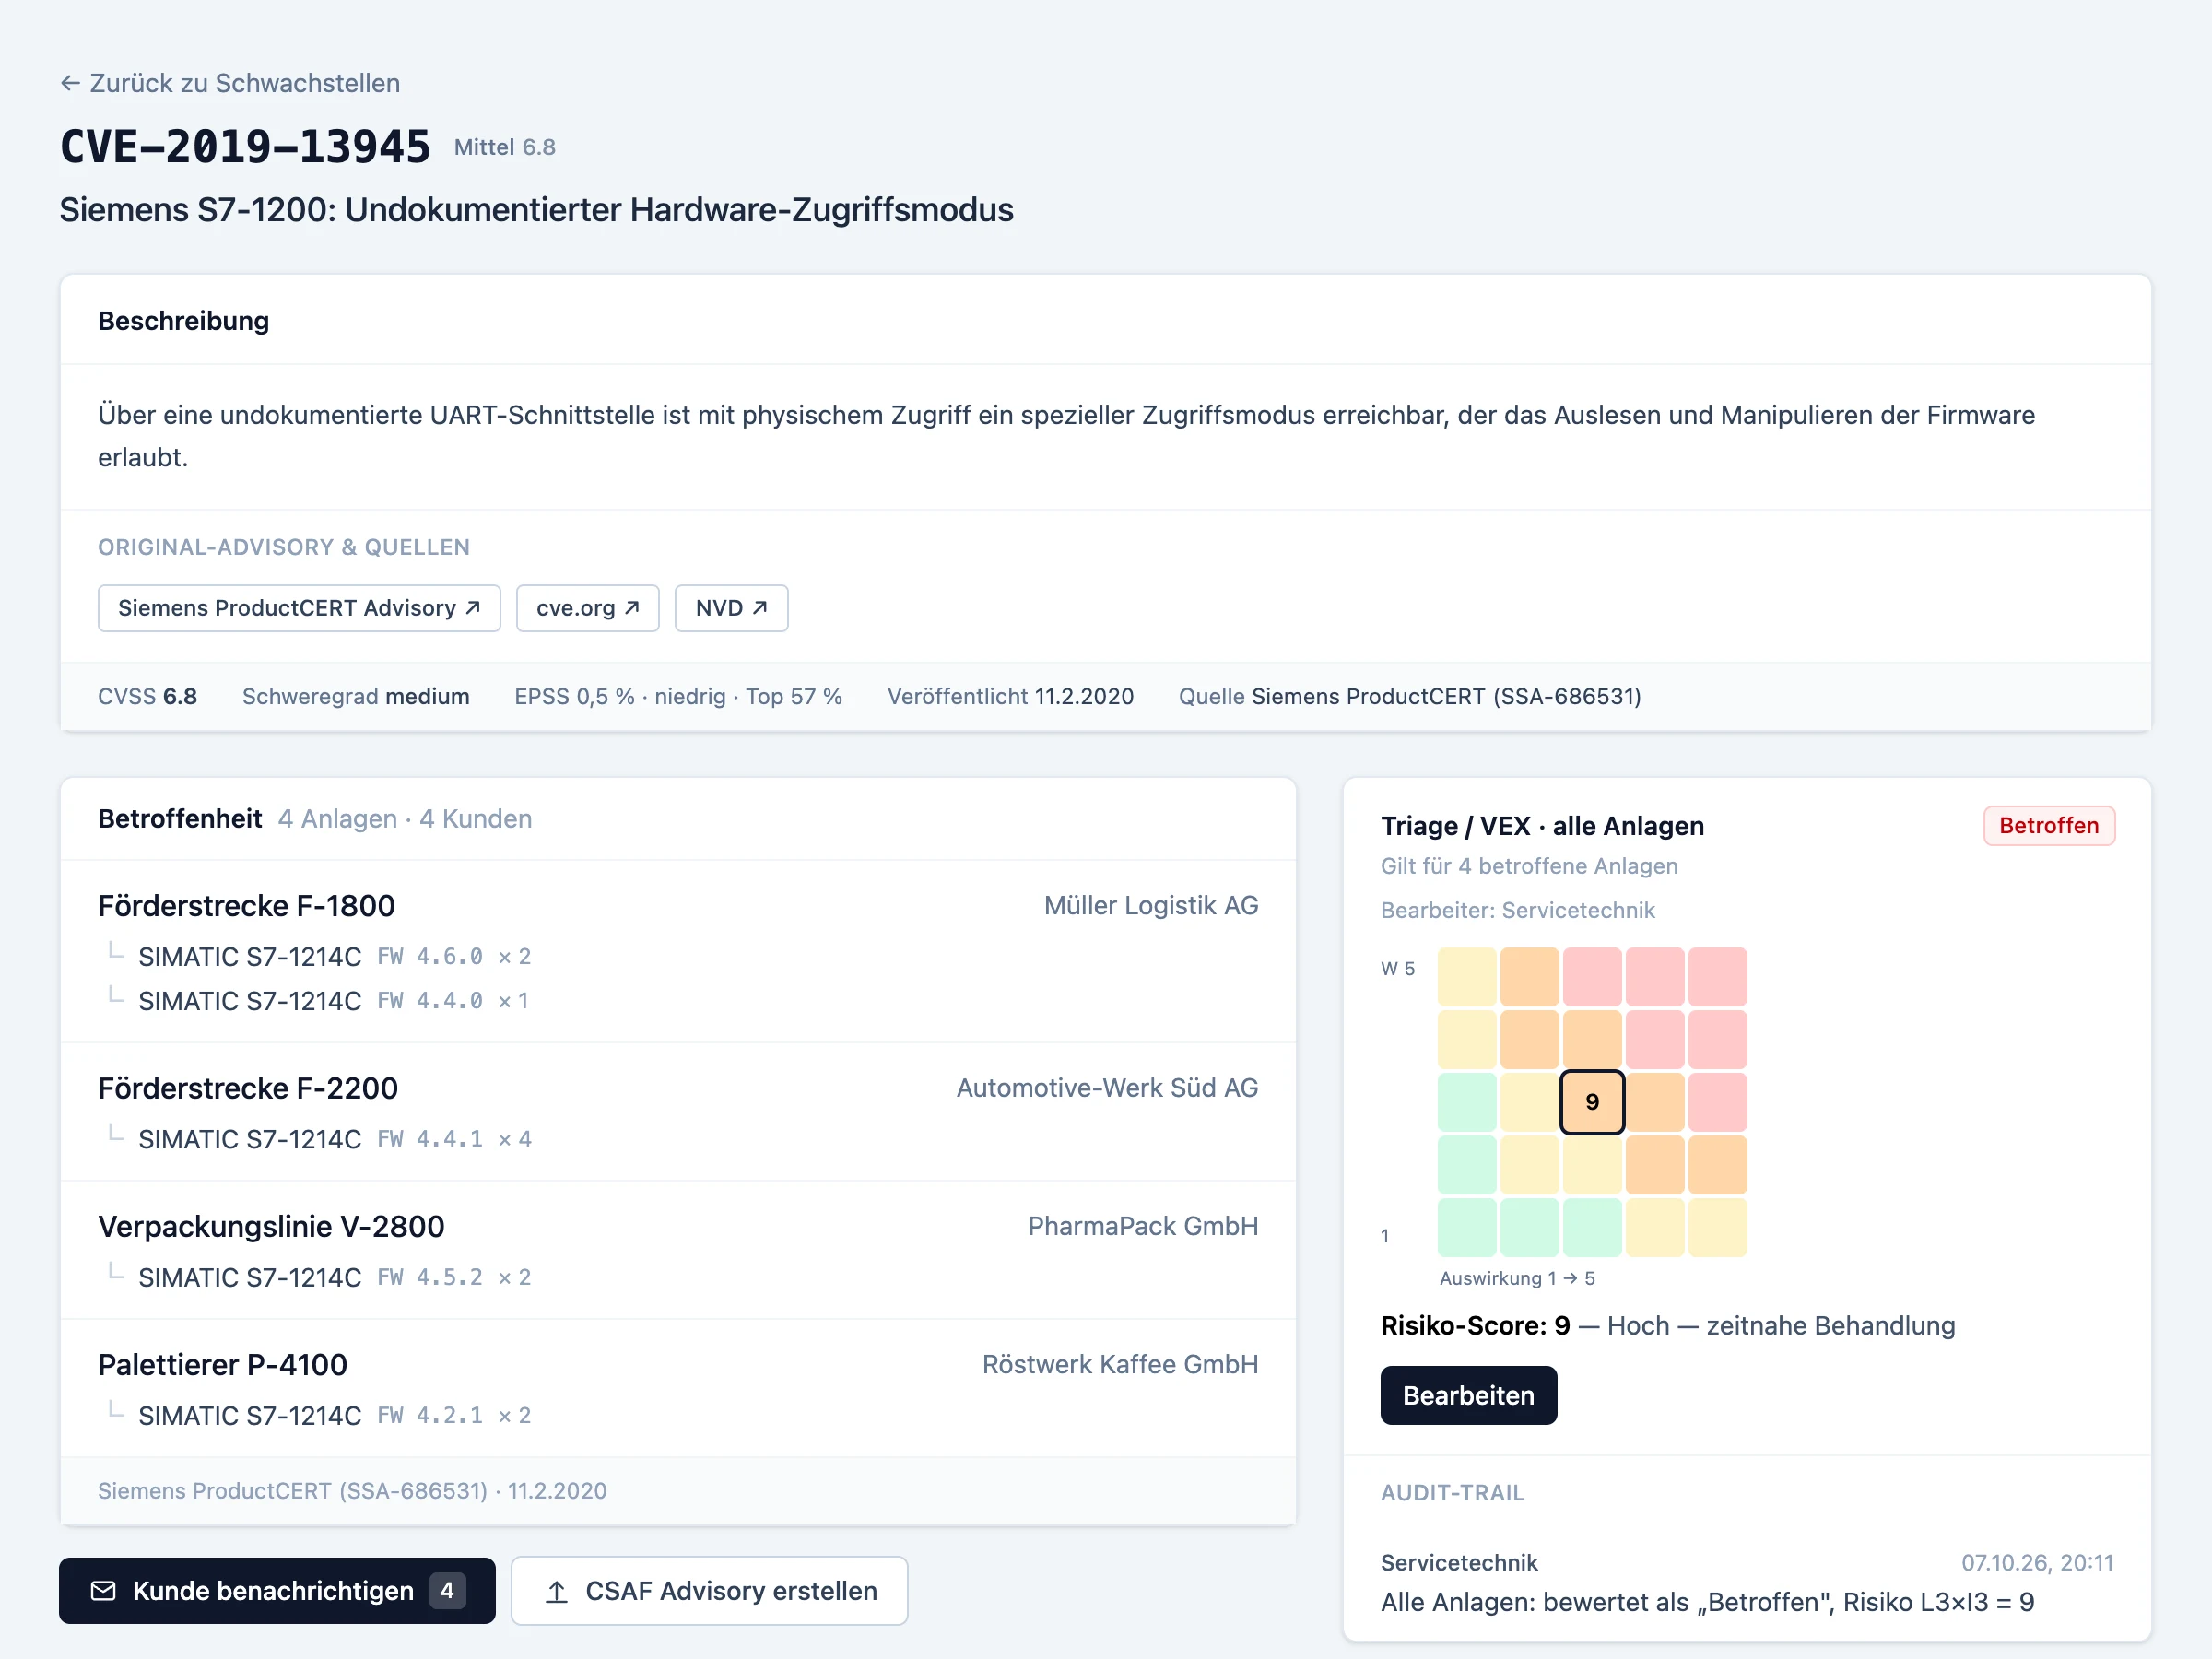
Welche Anlage von einer Schwachstelle betroffen ist, sehen Sie in Sekunden – auch in verbauten Steuerungs-Komponenten.
Lieferanten-Feeds von CSAF bis E-Mail und eigene Firmware laufend überwacht, jede Meldung automatisch der verbauten Komponente zugeordnet. Bewertung je Anlage mit KI-Vorschlägen, Kunden und ENISA mit einem Klick benachrichtigt.
Modul 3 · Risikobeurteilung
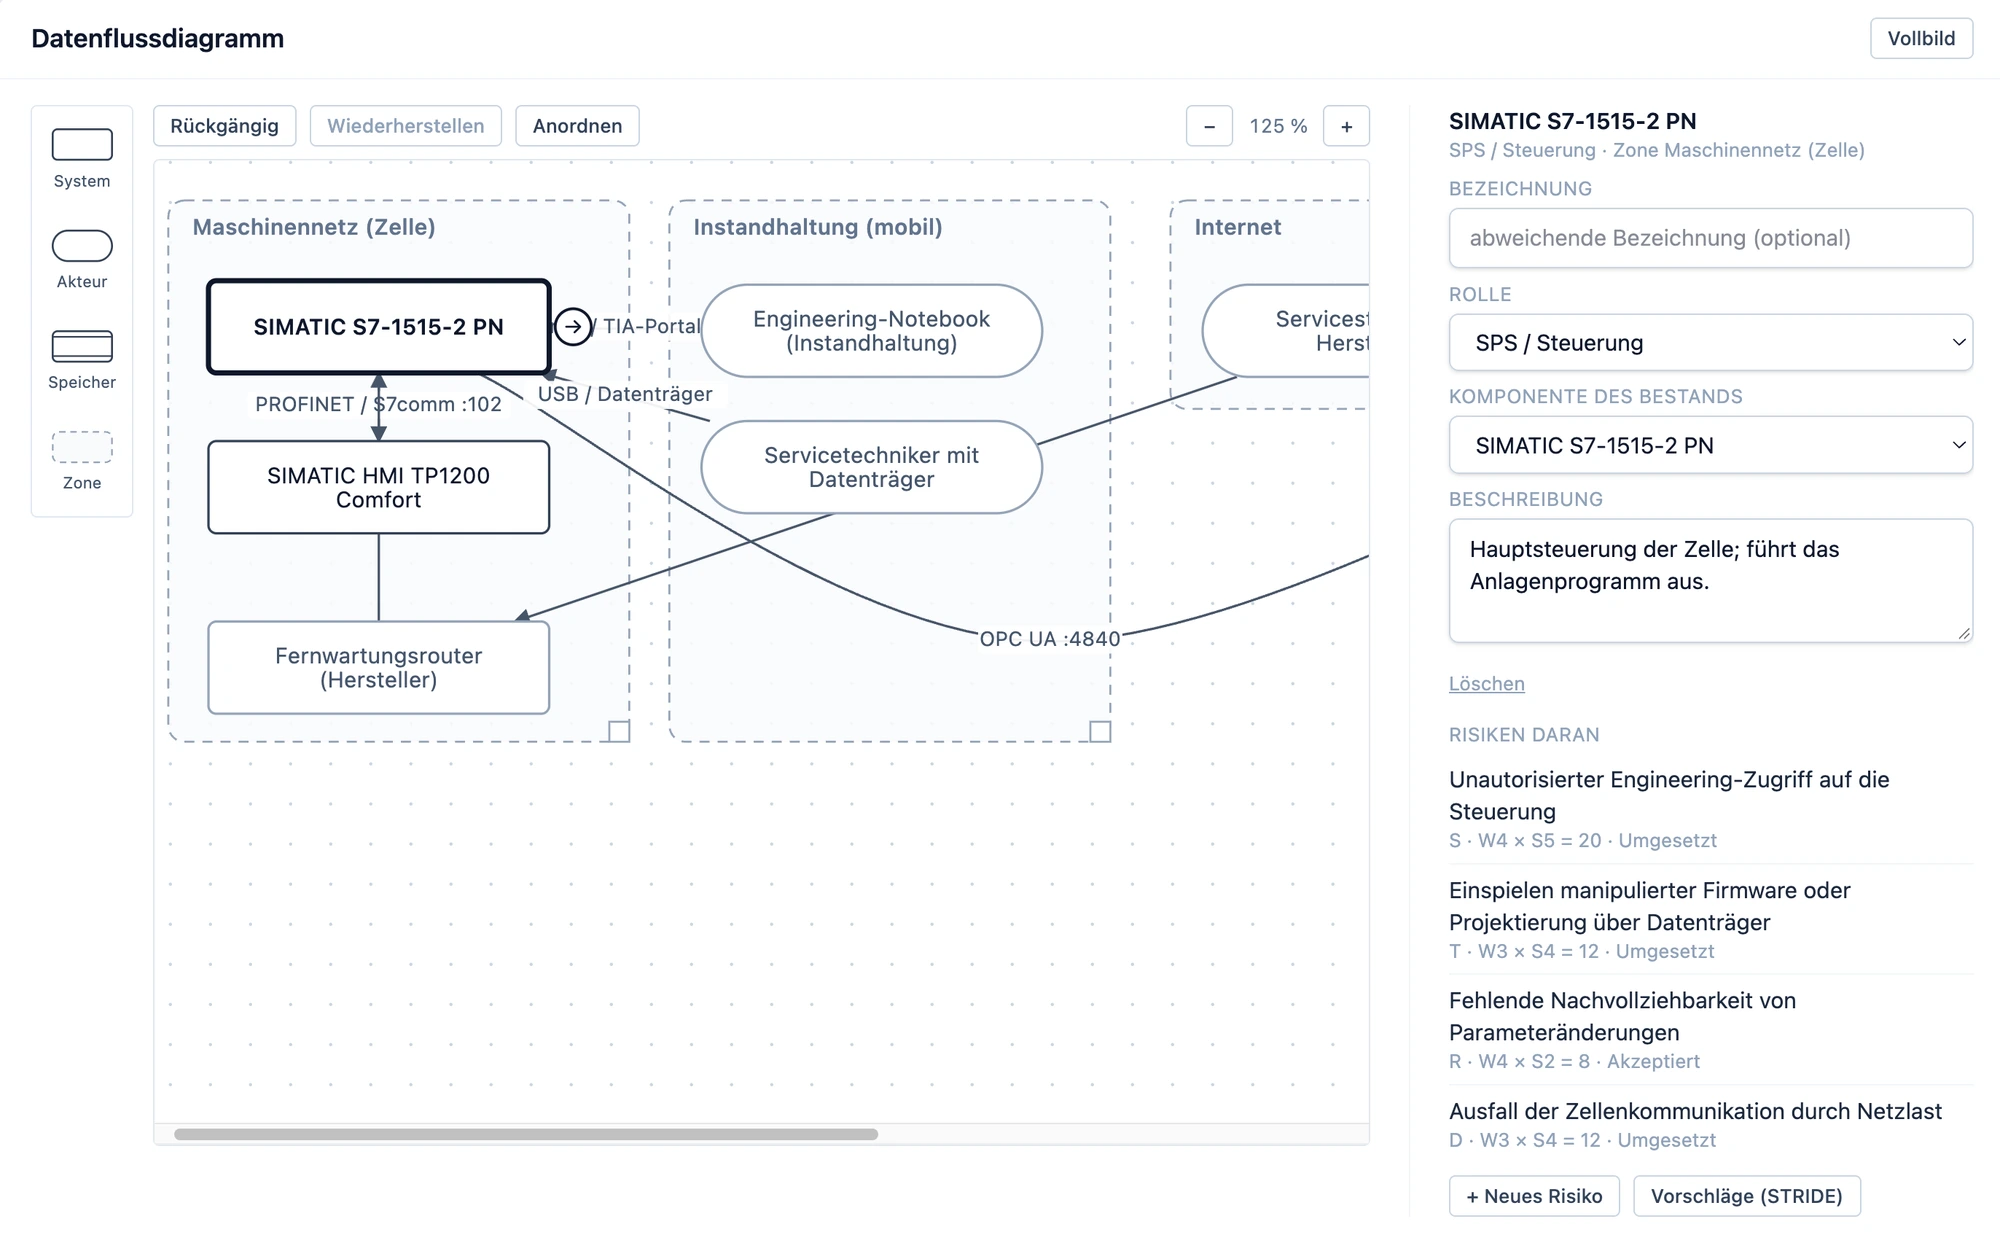
Risikobeurteilung einmal je Anlagentyp aufbauen, je Projekt wiederverwenden.
Datenflussdiagramm, STRIDE-Risiken mit Maßnahmen und Anforderungen – aus Vorlagen, KI-vorbefüllt, prüffähig für CRA und Maschinenverordnung. Neue Schwachstellen werden gegen diese Beurteilung bewertet.
Die erste Risikobeurteilung erstellen wir mit Ihnen.
Basisbeurteilung für einen Anlagentyp in zwei Terminen: Systemaufnahme mit Netzbild und Schnittstellen, dann Durchsprache mit Ihrer Konstruktion. Nach zwei Wochen liegt sie unterschriftsreif vor und dient in Werkspilot als Vorlage für die weiteren Projekte.
„Mit Werkspilot haben wir einen kompetenten Partner, der uns bei der Umsetzung der Anforderungen des Cyber Resilience Act sowohl beratend als auch technisch unterstützt – von der Risikoanalyse bis zur Implementierung eines systematischen Schwachstellenmonitorings.“
Günter Arztmiller
Geschäftsführer, The Imaging Source GmbH
Leitfaden (PDF)
Anlagen-SBOM in fünf Schritten.
Kompakt auf 14 Seiten, mit Checkliste je Schritt. Stand Oktober 2026.
Fachbeiträge zu CRA und Maschinenverordnung.
Cybersecurity-Fahrplan für Sondermaschinen- und Anlagenbauer: Was bis wann fertig sein muss
Die Fristen aus CRA und Maschinenverordnung sind bekannt – der Fahrplan dahinter nicht. Was bis zum 11.09.2026, 20.01.2027 und 11.12.2027 tatsächlich fertig sein muss, in der Reihenfolge, in der es aufeinander aufbaut.
CRA-Meldepflicht seit September 2026: Was muss für Maschinen und Anlagen gemeldet werden?
Seit 11.09.2026 gilt die CRA-Meldepflicht: Was Hersteller melden müssen (und was nicht), die Fristen 24 h / 72 h / 14 Tage und die ENISA-Plattform SRP.
Häufige Fragen zu CRA, Maschinenverordnung und Schwachstellenmanagement für Maschinen- und Anlagenbauer und Integratoren.
Jetzt Demo anfragen.
Sehen Sie, wie Sie das Schwachstellenmanagement für Ihre Anlagen einfach und fristgerecht umsetzen können.